Teste de cartão: como proteger sua loja na Black Friday
Se a sua loja recebe uma sequência de pedidos pequenos, quase todos recusados, em poucos minutos e de madrugada, provavelmente alguém está testando cartões roubados nela. É o chamado card testing, e o dono do bot não quer comprar nada: quer saber quais cartões da lista dele ainda funcionam, para gastar o valor cheio em outro lugar.
Este texto mostra como diferenciar esse ataque da fraude direta, por que o CAPTCHA sozinho não resolve e qual defesa faz sentido para cada tipo de loja. Ele é baseado na live do Episódio 7 da Jornada Black Friday 2026, em que expliquei como o fraudador pensa e como usar as camadas de proteção que a iSET e o iPay oferecem.
Dois ladrões, dois comportamentos
Antes de ligar qualquer proteção, a primeira pergunta é: o que o atacante quer da sua loja? Em geral é uma de duas coisas.
1. Validar cartões (teste de cartão). Ele tem uma lista com milhares de cartões e precisa descobrir quais funcionam. Faz pedidos de valor baixo, com bots, em volume, um após o outro. Prefere ticket baixo porque, em um pedido caro, a recusa pode ser só falta de limite, e ele não saberia se o cartão é inválido ou apenas estourou. Com R$ 10, R$ 30 ou R$ 50, uma aprovação confirma que o cartão está vivo.
2. Comprar de fato (fraude direta). Ele já tem cartões higienizados e quer receber o produto para revender. Faz poucos pedidos de valor alto, muitas vezes na mão, um a cada cinco ou dez minutos, trocando e-mail e IP entre as tentativas. O alvo são produtos fáceis de revender e difíceis de rastrear.
| Teste de cartão | Fraude direta | |
|---|---|---|
| Objetivo | Descobrir quais cartões funcionam | Receber e revender o produto |
| Volume | Centenas ou milhares de tentativas | Poucos pedidos |
| Valor do pedido | Baixo | Alto |
| Quem opera | Bot, às vezes com IA | Pessoa, manualmente |
| Produtos mais visados | Itens baratos, fáceis de comprar | Pneus, eletrônicos, joias, semijoias |
| O prejuízo | Reputação com a adquirente, recusas em série, dados sujos nas campanhas | Chargeback e produto perdido |
Saber em qual dos dois cenários a sua loja se encaixa muda a defesa. E o risco não é teórico. Segundo a Serasa Experian (2025), entre 27 e 30 de novembro de 2025 foram 4,9 milhões de pedidos no e-commerce brasileiro e 22.295 foram classificados como tentativa de golpe e bloqueados. No estudo sobre a Black Friday de 2024, a mesma Serasa Experian (2025) mostrou que a taxa de tentativa de fraude chegou a 2% às 3h da manhã, o dobro da média do dia. O atacante sabe que você está dormindo.
Por que ser mais difícil que a média já ajuda
Não existe segurança 100%. Quem tem alarme, câmera e muro alto na casa não fica imune a um assalto planejado, mas o ladrão que está só olhando a vizinhança escolhe a casa mais fácil. A sua loja precisa ser mais difícil do que a média das outras, e não impossível.
Isso importa principalmente para o teste de cartão. O bot não está focado na sua loja: ele procura qualquer uma que deixe testar cartão com facilidade. Se a sua exige um passo a mais, ele segue para a próxima.
Vale um alerta sobre lojas em plataformas de código aberto desatualizadas. Hoje um adolescente com curiosidade consegue usar IA para montar um ataque contra uma vulnerabilidade conhecida, e é assim que muito dado de cartão é roubado para depois ser vendido e testado. A iSET tem código proprietário, e é uma das razões de a superfície de ataque ser menor.
Por que o CAPTCHA sozinho não resolve
A pergunta que mais ouço é: “mas eu já tenho CAPTCHA”. Tem dois problemas.
O reCAPTCHA invisível não pega os bots mais sofisticados. Ele identifica robôs simples sem atrapalhar a jornada, e funcionou bem por muito tempo. Mas há bots que usam navegador de verdade, trocam IP e identificação a cada tentativa e já existem agentes de IA que movem o mouse, navegam na loja e fazem o pedido como uma pessoa. Esse é muito difícil de distinguir.
O CAPTCHA visível, aquele desafio de marcar imagens, barra a grande maioria dos bots, mas custa conversão. A maior parte dos bots de IA se recusa a resolver CAPTCHA. Só passa quem quer muito e usa uma IA preparada especificamente para quebrá-lo, o que é mais caro e mais trabalhoso. E ele cria atrito em toda a superfície de finalização de compra. Se a conversão da sua loja gira entre 1% e 2%, e em alguns nichos fica abaixo de 1%, colocar um desafio no cadastro ou no checkout é pedir para o cliente de verdade desistir.
Por isso a iSET desenvolveu o próprio Antibot. O CDN e a infraestrutura em nuvem filtram parte do tráfego, mas não distinguem um bot de IA de uma pessoa, e o meio de pagamento também não. O Antibot da iSET lê sinais de comportamento durante a navegação, o cadastro e o checkout, cruza com a visão global de como o checkout está processando pedidos e vai subindo um score de risco. Cada bot que passa serve de treino para o sistema.
Como o Antibot da iSET funciona
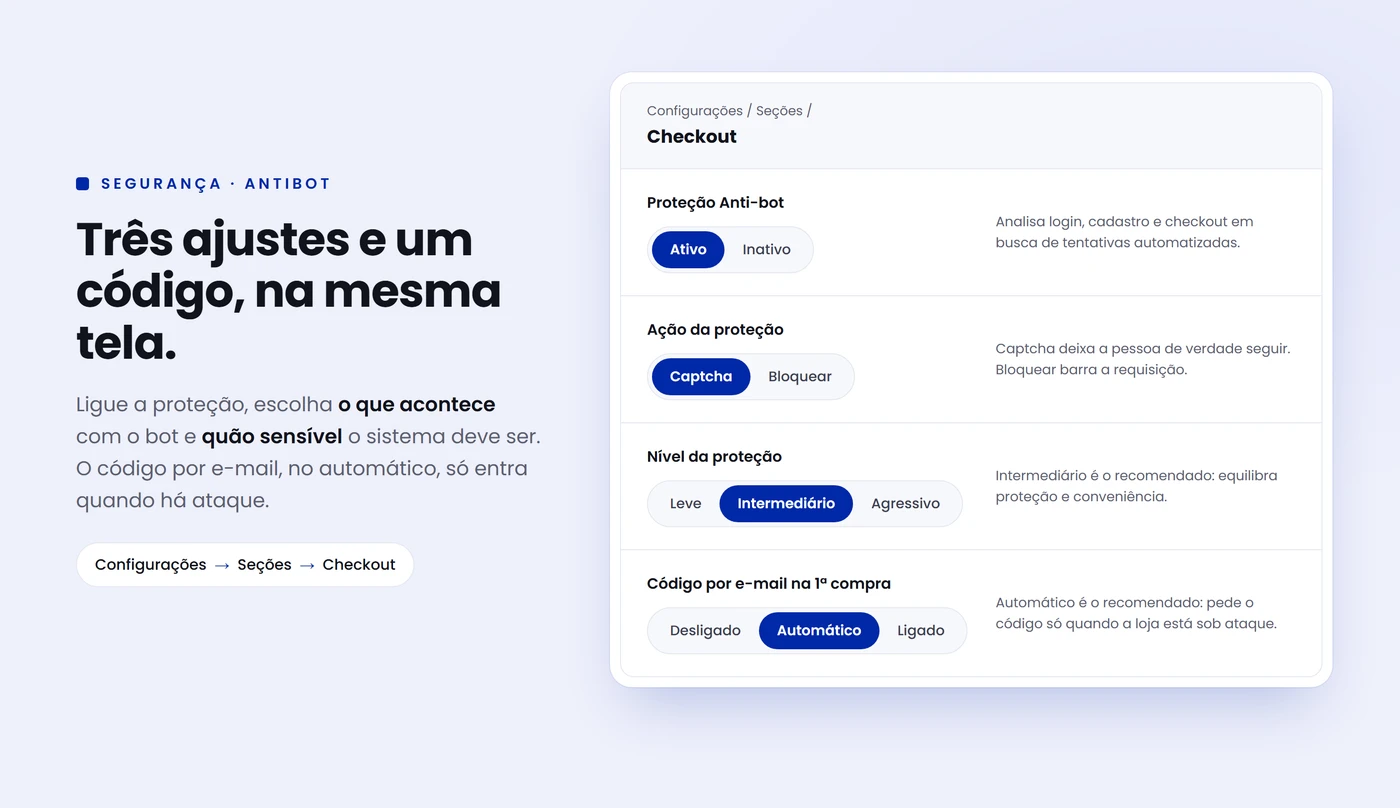
O Antibot atua em três momentos: login, cadastro e checkout. A configuração fica em Configurações → Seções → Checkout, está disponível em todos os planos da iSET e tem três campos:
- Proteção Anti-bot: liga ou desliga (Ativo ou Inativo).
- Ação da proteção: o que acontece quando uma tentativa é identificada como bot. Pode ser Captcha (a pessoa resolve um desafio de imagem e segue) ou Bloquear (a requisição é barrada).
- Nível da proteção: a sensibilidade do sistema, entre Leve, Intermediário (recomendado) e Agressivo.
Como o sistema decide? Por trás dessas opções há um score de risco, e os níveis mudam o ponto de corte. No Leve, só age nos casos muito claros. No Intermediário, equilibra proteção e conveniência. No Agressivo, pede confirmação diante de qualquer suspeita.
Na prática, o bloqueio direto só faz sentido na emergência. Se você está num sábado à noite e de repente chega uma enxurrada de pedidos suspeitos, pode ligar o bloqueio para estancar o ataque. No dia seguinte, volte para o CAPTCHA ou reduza o nível: se o acesso for de uma pessoa de verdade que foi confundida com um bot, o CAPTCHA a deixa seguir, e o bloqueio, não.
O código por e-mail na primeira compra
Logo abaixo, na mesma tela, está o código por e-mail na primeira compra (OTP). Quando ele age, a loja envia um código para o e-mail do cliente na primeira compra com cartão, e o pedido só é concluído depois que ele digita. Quem já comprou antes não é incomodado, e o teste de cartão feito com contas falsas esbarra no código, porque o bot não recebe o e-mail.
São três opções:
- Desligado: nunca pede o código.
- Ligado: pede sempre, de todo cliente novo. Não recomendo: é atrito permanente para resolver um problema que acontece de vez em quando.
- Automático: só pede quando a loja está sob ataque. É o que eu recomendo.
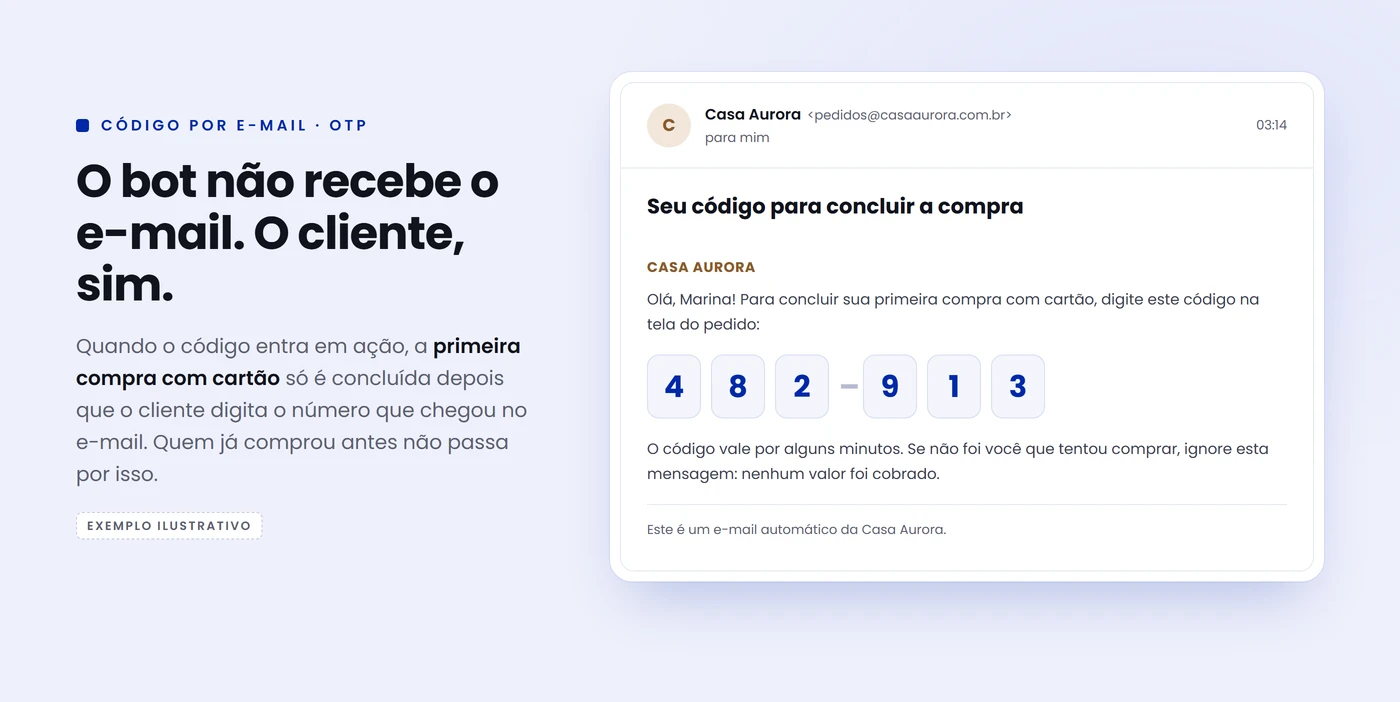
No Automático, a plataforma detecta quando há um surto de acessos suspeitos e passa a pedir o código por um período; quando o ataque passa, volta ao normal. É isso que protege a loja de madrugada, quando ninguém está olhando, sem punir o cliente no resto do dia. Para funcionar, o Antibot precisa estar ativo, em qualquer nível.
Zero Dollar: validar o cartão sem cobrar
O Zero Dollar é uma técnica do mercado de pagamentos: antes de aprovar o pedido, o meio de pagamento consulta o emissor para saber se o cartão é válido, sem cobrar valor. Contra o teste de cartão, ele ajuda a cortar tentativas com números inválidos.
Tem um limite importante. Se a pessoa tem o cartão certo, o CPF certo e os dados completos, ele passa. Contra uma pessoa de verdade com dados corretos, ele não protege, e é para isso que existe o 3DS, a seguir.
No iPay, o Zero Dollar é automático: não há nada para ligar. Em outros meios de pagamento, como a Rede, ele é manual e precisa ser ativado na configuração da forma de pagamento.
3DS: quando o banco assume o risco
O 3DS entra para o outro tipo de ataque: a fraude direta, feita por uma pessoa que pode até passar pelo Antibot e pelo Zero Dollar porque tem dados corretos.
Funciona assim: a iSET sinaliza ao meio de pagamento que aquele pedido precisa de autenticação, e o meio de pagamento pergunta ao banco emissor do cartão se a compra faz sentido. O banco olha o comportamento: o cliente costuma comprar esse valor, nesse tipo de loja? Se sim, autentica sem atrito, e o cliente nem percebe. Se não, ele pede uma confirmação, no aplicativo do banco, por SMS ou por código no WhatsApp, e é o banco quem decide como.
O ganho é o liability shift: quando o banco autentica a compra, a responsabilidade pela contestação por fraude passa para ele. Se o titular reclamar depois, o problema é dele com o banco, e a loja não sofre o chargeback por “não reconheço essa compra”.
O custo é o atrito: a pessoa pode estar sem o celular, ou sem acesso ao aplicativo do banco, e desistir. Por isso o 3DS não é uma chave de liga e desliga: no iPay, a política tem três modos e um valor mínimo opcional para exigir a autenticação.
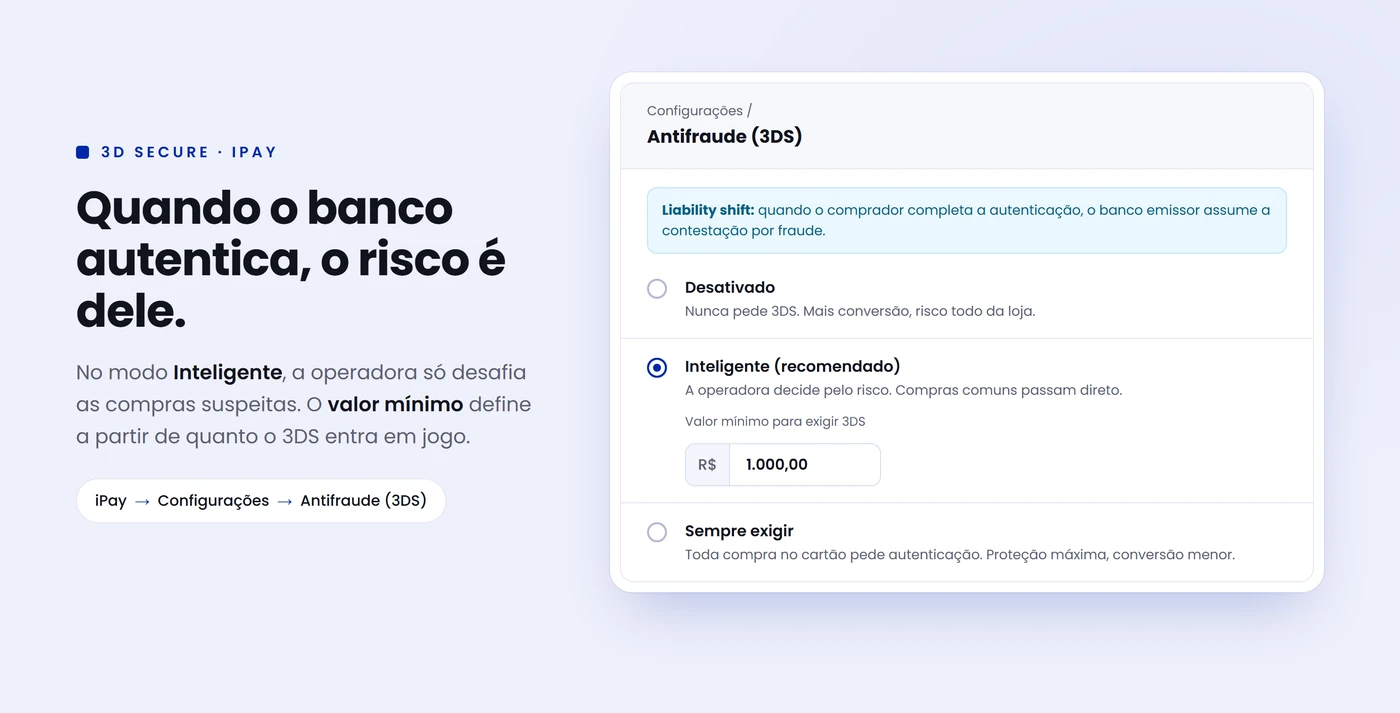
- Desativado: nunca pede. Maior conversão, risco todo da loja.
- Inteligente (recomendado): a operadora decide pelo risco. Compras comuns passam direto e só as suspeitas recebem o desafio.
- Sempre exigir: toda compra no cartão pede autenticação. Proteção máxima, conversão menor.
O valor mínimo serve para você decidir quanto risco aceita. Se o seu problema de fraude começa em pedidos acima de R$ 1.000, defina R$ 1.000. Se prefere proteger cada compra a partir de R$ 100, defina R$ 100. A tela completa está no guia do painel do iPay.
Qual defesa para qual loja
Não existe a melhor ferramenta, e sim a que combina com o que você vende. Dois exemplos opostos:
Loja de ticket baixo. Quem vende um item barato, como acessórios de poucos reais, atrai o teste de cartão: o valor baixo é exatamente o que o bot procura. Nesse caso, a defesa principal é o Antibot. O 3DS importa menos, porque quase nenhum pedido chega ao valor em que ele pesa.
Loja de ticket alto e margem pequena. Quem vende pneus, eletrônicos ou joias é alvo de fraude direta: produto de alto valor, fácil de revender, sem o rastreio que um celular tem. A margem também pesa. Com margem de 5%, um prejuízo de R$ 100 mil só se repõe vendendo R$ 2 milhões. Aqui a prioridade é 3DS e Zero Dollar, com o Antibot ao lado.
Loja de produto de baixo valor agregado e Pix na maior parte das vendas. Quem vende, por exemplo, meias brancas por R$ 100 o pacote, com a maior parte no Pix, tem risco baixo dos dois lados: não atrai nem o teste em volume nem a revenda. Pode ficar com a proteção mínima.
Um detalhe que costuma confundir: a escolha não depende da campanha nem do volume de pedidos. Ela depende do que você vende, do tíquete e da margem. Uma campanha grande não torna a loja mais ou menos alvo.
O método dos 15 dias para não perder venda
O que pode dar errado com proteção ligada é barrar cliente de verdade, e isso se mede. O método que recomendo:
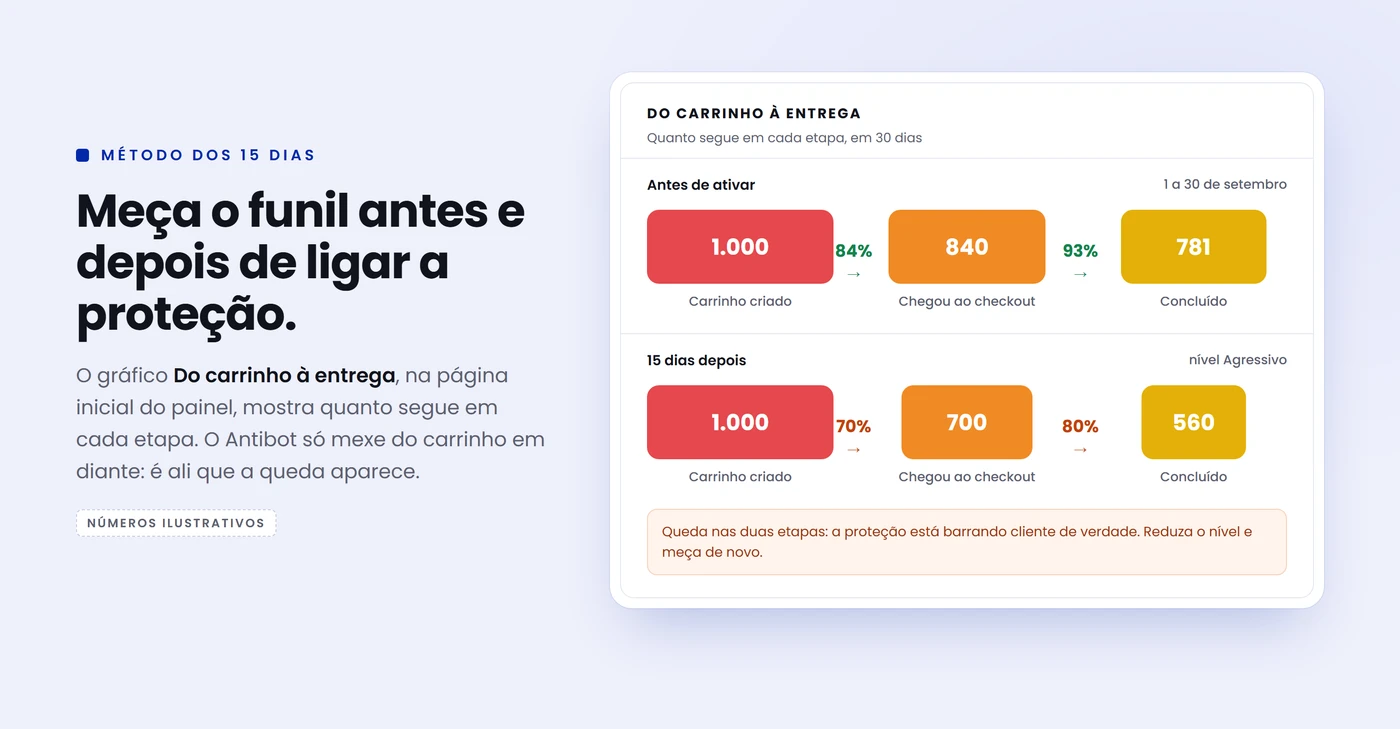
- Antes de mexer, abra a página inicial do painel e procure o gráfico Do carrinho à entrega. Anote quanto segue de carrinho para checkout e de checkout para pedido concluído.
- Ative o Antibot, no nível que escolheu.
- Espere 15 dias e meça de novo. Compare períodos parecidos: o início do mês costuma converter menos que o meio, e isso não é efeito da proteção.
- Compare. Um exemplo ilustrativo: se a etapa de carrinho para checkout estava em 84% e passou para 70%, e a de checkout para concluído foi de 93% para 80%, a proteção está agressiva demais para o seu público. Reduza o nível.
O Antibot não age na etapa anterior, entre a vitrine e o carrinho. Ele só influencia o que acontece do carrinho em diante: login, cadastro e checkout.
Se a queda for grande e você não achar o motivo, vale chamar o Suporte da iSET. E se a sua loja não tem nenhum histórico de ataque e vai entrar numa campanha grande, a minha sugestão é simples: deixe o Antibot inativo ou no nível leve e acompanhe o funil. Quem já foi atacado deve ficar no intermediário.
O que o iPay já faz por você
Quem usa o iPay conta com mais camadas além das da loja:
- O antifraude da adquirente, que já vem no meio de pagamento.
- O Antibot, alimentado pelos sinais da loja, que roda também no iPay antes de a transação ser tentada.
- Zero Dollar automático, sem nada para ligar, e 3DS configurável.
- Tokenização do cartão: os dados que o cliente digita no checkout não passam pelos servidores da iSET nem do iPay. Seguem direto para a adquirente, que os guarda e devolve um token. A loja só guarda o token, que só funciona para aquela loja e aquele cliente.
Resumindo: o que pode ser feito pela plataforma está pronto para ligar. O que cabe ao lojista é decidir quanto atrito aceita em troca de quanto risco evita.
Antes da Black Friday, confira
- Você sabe qual dos dois ataques mais ameaça a sua loja: teste de cartão ou fraude direta?
- Ticket baixo: o Antibot está ativo, com o código por e-mail no modo Automático?
- Ticket alto: o 3DS está no modo Inteligente ou com valor mínimo definido a partir do seu histórico?
- Você tirou o print do funil antes de ativar alguma coisa?
- Existe alguém para olhar a fila de pedidos de manhã, depois da madrugada?
Para o restante da preparação, o guia de como preparar a loja para a Black Friday cobre estoque, frete, infraestrutura e testes, e o texto sobre como proteger a loja de fraudes na Black Friday traz o roteiro por prazo, da primeira semana ao pós-evento. Se você quer saber o que mudou nas últimas versões da plataforma, veja as novidades da iSET 4.52.
Quer ver a explicação completa? A conversa inteira, com as telas do painel abertas ao vivo, está na live do Episódio 7 da Jornada Black Friday 2026, no YouTube.
Fontes: Serasa Experian, balanço da Black Friday 2025 (2025); Serasa Experian, estudo da Black Friday 2024 (2025). As demais informações vêm da live do Episódio 7 da Jornada Black Friday 2026, com Paulo Pina, CEO da iSET.
Perguntas frequentes
O que é teste de cartão (card testing)?
É quando alguém usa a sua loja para descobrir quais cartões roubados ainda funcionam. O atacante tem uma lista com milhares de cartões e roda um bot que faz pedidos de valor baixo, um atrás do outro. O objetivo quase nunca é comprar na sua loja: é separar os cartões bons dos ruins para usar em compras maiores em outro lugar.
Como saber se minha loja está sofrendo teste de cartão?
Os sinais mais comuns são uma sequência de pedidos pequenos em poucos minutos, quase todos recusados, muitas vezes de madrugada; e-mails e nomes sem sentido nos cadastros; e um pico de recusas na adquirente sem aumento de visitas reais. Se o seu tíquete é baixo e o produto é fácil de comprar sem pensar, a chance de ser alvo é maior.
O reCAPTCHA não basta para barrar bots?
Não sozinho. O reCAPTCHA invisível pega bots simples, mas bots mais sofisticados navegam como uma pessoa, trocam de IP e de navegador a cada tentativa e já existem agentes de IA que movem o mouse e preenchem o checkout. O CAPTCHA visível barra boa parte deles, mas cria atrito para todo cliente no momento em que a conversão já é mais difícil.
Qual a diferença entre Antibot, Zero Dollar e 3DS?
O Antibot tenta identificar o comportamento de robô no cadastro, no login e no checkout. O Zero Dollar valida se o cartão existe e está ativo sem cobrar valor. O 3DS pede ao banco emissor que autentique o comprador; se ele autentica, o banco assume a responsabilidade pela contestação por fraude. O Antibot e o Zero Dollar combatem o teste de cartão; o 3DS protege contra a compra feita por uma pessoa de verdade com um cartão roubado.
A partir de que valor devo exigir 3DS?
Não há valor padrão. A regra é olhar o seu histórico: a partir de que valor de pedido você já teve chargeback ou teria prejuízo difícil de repor? Esse é o piso. Quem vende produto de alto valor e margem pequena tende a definir um piso baixo; quem vende produto barato pode usar um valor mais alto ou deixar a decisão com a operadora, no modo Inteligente.
Posso deixar o Antibot desligado durante uma campanha?
Pode, se a sua loja não tem histórico de ataque e as métricas estão normais. O risco da proteção ligada é gerar atrito para quem é cliente de verdade. Se você já foi alvo antes, deixe o nível leve ou intermediário. O importante é medir o funil antes e depois, e não decidir no escuro.
Os dados do cartão ficam guardados na minha loja?
Não. Quando o cliente digita o cartão, os dados seguem direto para o meio de pagamento, que os guarda e devolve um token. A loja só guarda o token, e ele só funciona para aquela loja e aquele cliente. É o que torna o risco de vazamento de cartão na plataforma praticamente nulo.
Leia também
Modo IA do Google: o que muda na sua loja virtual
O Modo IA e os resumos de IA do Google cortam cliques. O que ajustar na página de produto, nos dados estruturados e no GA4 para a loja seguir aparecendo.
Reajuste dos Correios 2026 e a política de frete da loja
O que mudou nos Correios em abril de 2026 e como montar a política de frete da Black Friday: frete grátis com pedido mínimo, regiões, contrato e prazo.
Novidades da iSET 4.52: tema BASE, checkout e antifraude
O que muda na loja com a versão 4.52: visual da loja até o pedido concluído, checkout em uma tela, barra de frete grátis e antifraude com sinais da loja inteira.